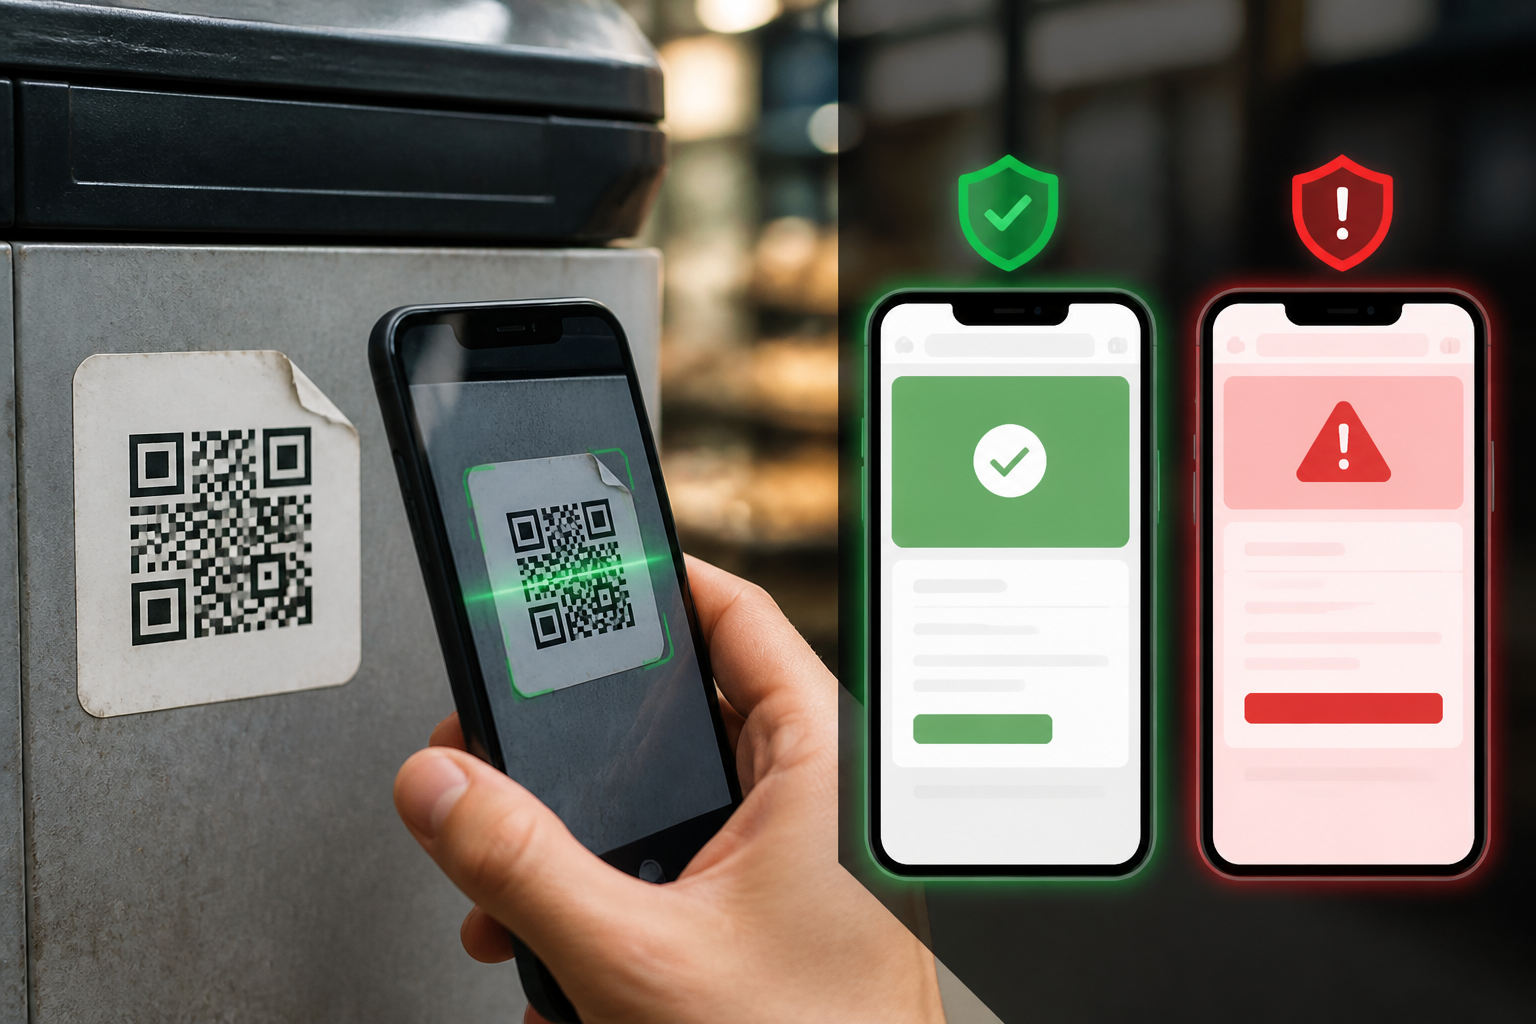
QR code sudah menjadi bagian dari rutinitas: memesan makanan, membayar parkir, membuka menu, atau mengikuti promosi. Masalahnya, kita sering memperlakukan QR code seperti gambar biasa—tinggal dipindai tanpa memeriksa tujuan akhirnya.
Padahal QR code hanya menyimpan informasi, biasanya berupa alamat situs atau instruksi pembayaran. Ia tidak otomatis aman hanya karena tercetak di kertas, dipasang di tempat umum, atau dikirim oleh akun yang terlihat resmi. Penipu dapat mengganti stiker QR code, menyisipkan gambar QR di email, atau mengirimkannya lewat pesan dengan alasan yang terdengar masuk akal.
Teknik penipuan semacam ini sering disebut quishing, singkatan dari QR code phishing. Intinya sama seperti phishing biasa: korban diarahkan ke halaman palsu agar memasukkan kata sandi, data kartu, kode verifikasi, atau mengirim uang.
Mengapa QR code efektif dipakai untuk menipu?
Ketika melihat tautan di email atau chat, sebagian orang masih sempat membaca alamatnya. QR code menghilangkan kesempatan itu. Kita memindainya, lalu ponsel membuka halaman tujuan dalam hitungan detik.
Selain itu, layar ponsel yang kecil membuat alamat situs lebih sulit diperiksa. Situs palsu pun dapat dibuat menyerupai halaman bank, marketplace, jasa pengiriman, atau layanan pemerintah. Jika korban langsung percaya pada tampilan halaman, data sensitif bisa dimasukkan sebelum menyadari bahwa alamatnya bukan situs resmi.
FBI dan FTC telah memperingatkan beberapa variasi modus ini, termasuk QR code pada paket yang tidak pernah dipesan, pesan tentang masalah akun, serta pemberitahuan denda atau pembayaran yang dibuat agar terlihat mendesak. Dalam beberapa kasus, QR code dapat mengarah ke situs phishing atau mendorong korban mengunduh perangkat lunak berbahaya.
Empat situasi yang perlu membuat kita berhenti sejenak
1. QR code datang lewat email atau pesan yang tidak diminta
Pesan berbunyi “akun Anda bermasalah”, “paket gagal dikirim”, atau “verifikasi sekarang” dirancang untuk membuat kita bertindak tanpa berpikir. QR code membuat proses itu terasa lebih mudah, tetapi justru menyembunyikan alamat tujuan.
Jika pesan tersebut mungkin benar, jangan gunakan QR code di dalamnya. Buka aplikasi resmi atau ketik sendiri alamat situs perusahaan. Untuk urusan bank, gunakan aplikasi bank atau nomor telepon yang tercantum di kartu dan situs resminya—bukan informasi yang diberikan oleh pesan mencurigakan.
2. QR code ditempel di atas kode yang sudah ada
Ini bisa terjadi pada mesin parkir, poster, meja restoran, atau papan pengumuman. Stiker baru mungkin menutupi kode asli dan mengarahkan pembayaran ke rekening penipu.
Periksa apakah stiker tampak miring, menutupi desain lama, atau terlihat seperti ditempel belakangan. Jika tersedia, gunakan aplikasi resmi tempat tersebut atau cari nama layanan secara manual di mesin pencari.
3. QR code meminta data yang tidak masuk akal
QR code untuk melihat menu biasanya tidak membutuhkan kata sandi email, nomor kartu identitas, atau kode OTP. QR code untuk pembayaran juga harus diperiksa dengan teliti: siapa penerimanya, berapa nominalnya, dan apakah transaksi benar-benar berasal dari layanan yang sedang digunakan?
Jika halaman meminta password, PIN, kode verifikasi, atau data kartu tanpa alasan yang jelas, tutup halaman tersebut. Perusahaan yang sah tidak seharusnya meminta kode keamanan pribadi melalui pesan atau telepon yang tidak Anda mulai sendiri.
4. QR code disertai tekanan waktu
Kalimat seperti “bayar dalam 10 menit”, “akun akan ditutup hari ini”, atau “hindari denda dengan memindai sekarang” adalah tanda bahaya. Rasa panik membuat kita melewatkan pemeriksaan sederhana.
Permintaan yang benar-benar penting biasanya tetap dapat dikonfirmasi melalui kanal resmi. Buat jeda beberapa menit, lalu periksa langsung melalui aplikasi atau situs yang Anda tahu benar.
Cara memindai QR code dengan lebih aman
- Lihat pratinjau alamat sebelum membuka. Banyak kamera ponsel menampilkan URL setelah QR code dipindai. Periksa ejaan, nama domain, dan akhiran alamatnya.
- Jangan hanya melihat nama merek. Situs penipu bisa memakai kata “bank”, “pay”, atau nama perusahaan di alamat yang sebenarnya bukan domain resmi.
- Jangan masuk akun melalui tautan yang meragukan. Jika diminta login, tutup halaman dan buka aplikasi resmi secara manual.
- Periksa detail pembayaran. Pastikan nama penerima, nominal, dan tujuan transaksi sesuai. QR code yang mengubah penerima menjadi orang atau perusahaan yang tidak dikenal harus dibatalkan.
- Perbarui sistem operasi dan aplikasi. Pembaruan membantu menutup celah keamanan yang dapat dimanfaatkan setelah seseorang membuka tautan atau memasang aplikasi berbahaya.
- Gunakan autentikasi multifaktor. Lapisan tambahan ini tidak membuat phishing mustahil, tetapi dapat membatasi dampak jika password pernah bocor.
Sudah terlanjur memindai? Jangan langsung panik
Memindai QR code saja belum tentu berarti ponsel sudah diretas. Risiko meningkat jika Anda membuka tautan, memasukkan data, mengunduh aplikasi, memberikan izin, atau menyelesaikan pembayaran.
Jika hanya terbuka lalu segera ditutup, hapus tab tersebut dan jangan berinteraksi lebih lanjut. Jika Anda memasukkan password, segera ganti password dari situs atau aplikasi resmi. Bila password yang sama dipakai di layanan lain, ubah semuanya. Jika memberikan data kartu atau melakukan pembayaran, hubungi bank atau penyedia pembayaran secepatnya untuk meminta pemblokiran atau peninjauan transaksi.
Periksa juga aplikasi yang baru terpasang dan izin yang baru diberikan. Aplikasi mencurigakan sebaiknya dihapus, tetapi jangan memasukkan data tambahan ke halaman yang sama untuk “memperbaiki” masalah.
Apa artinya bagi kita?
QR code bukan sesuatu yang harus ditakuti atau dihindari sepenuhnya. Ia tetap berguna, tetapi perlu diperlakukan seperti tautan: periksa sumber, tujuan, dan permintaan setelah dibuka.
Kebiasaan paling sederhana adalah jangan memindai karena merasa harus segera bertindak. Bila sebuah QR code datang bersama ancaman, hadiah, paket tak dikenal, atau permintaan pembayaran mendadak, verifikasi melalui kanal resmi terlebih dahulu.
Dalam keamanan digital, jeda kecil sering lebih berguna daripada aplikasi tambahan. Satu menit untuk memeriksa alamat situs bisa mencegah password, uang, dan akses ke akun jatuh ke tangan yang salah.
Rujukan: Panduan konsumen FTC tentang penipuan QR code dan peringatan FBI mengenai paket tidak diminta yang berisi QR code.
Sumber & bacaan lebih lanjut
- Scammers hide harmful links in QR codes to steal your information — FTC
- Unsolicited Packages Containing QR Codes Used to Initiate Fraud Schemes — FBI
- That text about a traffic violation is probably a scam — FTC
- FBI Tech Tuesday: Building a Digital Defense Against QR Code Scams — FBI
– Rio Yotto @rioyotto