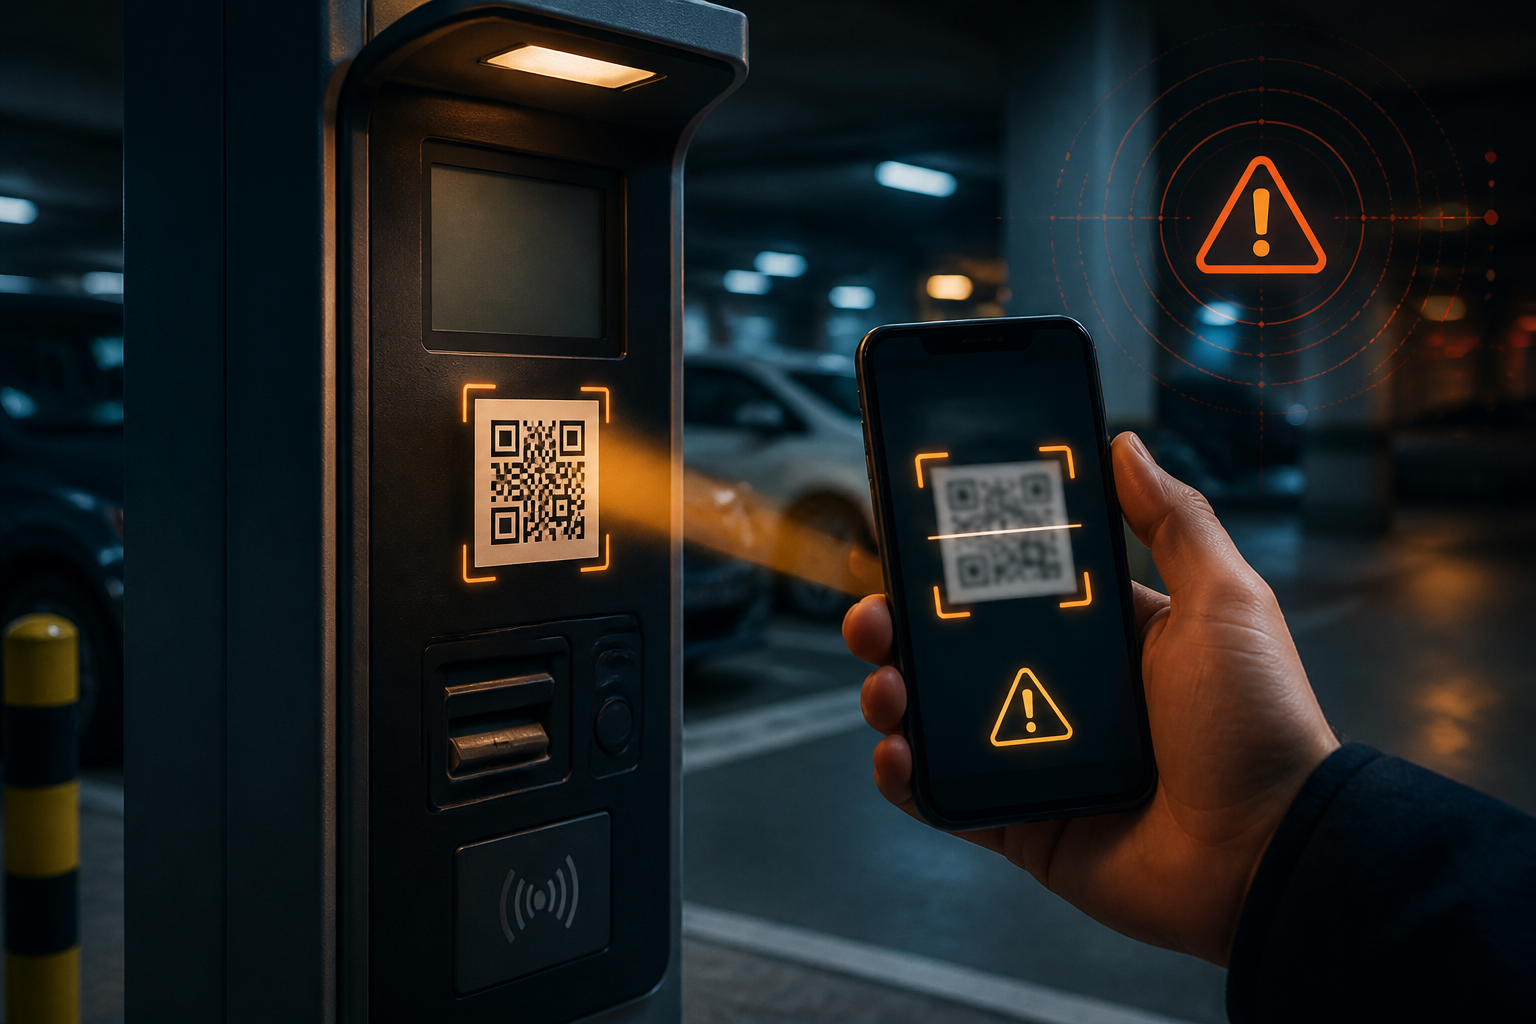
QR code membuat banyak hal terasa lebih cepat: membuka menu, membayar parkir, masuk ke acara, atau mengakses halaman promosi. Masalahnya, kita sering memperlakukan QR code seperti benda netral. Padahal, QR code hanyalah cara lain untuk menyembunyikan sebuah tautan—dan tautan itu bisa mengarah ke situs resmi, bisa juga ke jebakan.
Penipuan yang memanfaatkan QR code sering disebut quishing, singkatan dari QR phishing. Polanya mirip phishing melalui email atau pesan: korban diarahkan ke halaman palsu untuk memasukkan kata sandi, data kartu, kode verifikasi, atau informasi pribadi. Bedanya, proses awalnya terjadi lewat kamera ponsel, sehingga pemeriksaan keamanan di perangkat atau email yang biasa kita andalkan bisa tidak banyak membantu.
Federal Trade Commission memperingatkan bahwa QR code berbahaya dapat mengarah ke situs tiruan atau bahkan mendorong pemasangan perangkat lunak berbahaya. Jadi, “tinggal scan” bukan berarti “tanpa risiko”.
Mengapa QR code mudah dipakai untuk menipu?
Alasan utamanya sederhana: isi QR code tidak langsung terlihat oleh mata. Saat menerima tautan biasa, kita masih bisa membaca alamat situs sebelum mengekliknya. Pada QR code, banyak orang langsung mengarahkan kamera dan mengetuk hasil yang muncul tanpa memeriksa alamat tujuan.
Penipu juga memanfaatkan situasi yang membuat orang terburu-buru. Misalnya, pesan yang mengaku berasal dari perusahaan pengiriman dan mengatakan paket gagal dikirim, notifikasi akun yang disebut bermasalah, atau pemberitahuan denda yang harus dibayar hari itu juga. QR code dipakai sebagai jalan pintas agar korban tidak sempat mencari situs resmi secara mandiri.
Dalam kasus lain, kode palsu ditempel di atas kode yang asli, misalnya pada mesin parkir atau poster pembayaran. Ada pula paket yang tidak pernah dipesan, tetapi berisi catatan agar penerima memindai QR code untuk mengetahui pengirim atau mengurus pengembalian barang. FBI menyebut pola ini sebagai variasi dari brushing scam yang dapat digunakan untuk mencuri data pribadi atau memasang malware.
Tanda QR code patut dicurigai
- Datang dari sumber yang tidak Anda harapkan. QR code dalam email, SMS, WhatsApp, atau paket misterius perlu diperlakukan lebih hati-hati daripada kode di tempat resmi yang memang sedang Anda gunakan.
- Menciptakan rasa takut atau terburu-buru. Pesan seperti “akun akan ditutup”, “denda harus dibayar hari ini”, atau “paket akan dikembalikan” dirancang agar Anda bertindak sebelum memeriksa.
- Meminta data sensitif setelah dipindai. QR code untuk melihat menu tidak seharusnya meminta kata sandi email, PIN, kode OTP, atau nomor kartu secara tiba-tiba.
- Alamat situs terlihat janggal. Waspadai salah eja, tambahan huruf, domain yang tidak relevan, atau alamat yang terlalu panjang dan sulit dipahami.
- Kode fisiknya tampak ditempel belakangan. Pada mesin pembayaran atau poster, perhatikan apakah ada lapisan stiker yang menutupi kode asli, tepi yang tidak rapi, atau desain yang berbeda dari materi di sekitarnya.
Kebiasaan aman sebelum memindai
Langkah pertama bukan menolak semua QR code, melainkan memperlakukan hasil pemindaian sebagai tautan yang belum dipercaya.
- Periksa pratinjau tautan. Sebagian besar aplikasi kamera menampilkan alamat sebelum membukanya. Baca domain utamanya, bukan hanya nama merek yang muncul di halaman.
- Jangan login melalui tautan yang datang tiba-tiba. Jika pesan mengaku berasal dari bank, marketplace, layanan pemerintah, atau platform kerja, tutup halaman tersebut dan buka aplikasi atau situs resminya secara manual.
- Bandingkan dengan sumber lain. Untuk pembayaran parkir, misalnya, lihat nama operator dan alamat situs pada papan informasi resmi. Jika ragu, tanyakan kepada petugas atau cari aplikasi resmi dari toko aplikasi.
- Jangan memasukkan kode OTP untuk “verifikasi QR”. Kode OTP biasanya mengonfirmasi tindakan tertentu. Jika Anda tidak sedang memulai proses login atau transaksi, berhenti dan periksa kembali.
- Perbarui sistem operasi dan aplikasi. Pembaruan membantu menutup celah keamanan dan mengurangi risiko ketika Anda tidak sengaja membuka tautan berbahaya.
Kalau sudah terlanjur memindai
Memindai QR code saja belum tentu berarti akun atau ponsel sudah diretas. Risiko meningkat jika Anda memasukkan informasi, mengunduh aplikasi, memberikan izin yang tidak perlu, atau melakukan pembayaran.
Jika hanya membuka halaman lalu merasa janggal, tutup halaman tersebut dan jangan berinteraksi lebih lanjut. Bila Anda memasukkan kata sandi, segera ganti kata sandi dari situs atau aplikasi resmi. Jika kata sandi yang sama dipakai di layanan lain, ganti semuanya dengan kombinasi yang berbeda. Aktifkan autentikasi multifaktor bila tersedia.
Jika mengunduh aplikasi dari sumber di luar toko resmi, hapus aplikasi itu dan periksa izin yang diberikan—terutama akses ke SMS, notifikasi, kontak, kamera, mikrofon, dan aksesibilitas. Untuk transaksi keuangan, hubungi bank atau penyedia pembayaran secepat mungkin melalui nomor resmi. Tinjau mutasi rekening dan notifikasi transaksi.
FTC juga menyarankan agar korban yang memasukkan kredensial segera mengganti kata sandi, memeriksa transaksi, dan melaporkan penipuan melalui kanal resmi. Kecepatan penting karena beberapa transaksi atau perubahan akun masih mungkin dibatalkan jika dilaporkan segera.
Apa artinya bagi kita?
QR code bukan teknologi yang harus ditakuti. Yang perlu diubah adalah kebiasaannya: jangan menganggap kode sebagai bukti bahwa sebuah permintaan itu resmi. QR code hanya membawa Anda ke suatu tujuan; ia tidak menjamin siapa yang membuat tujuan tersebut.
Aturan praktisnya mudah diingat: berhenti sejenak, lihat alamatnya, lalu verifikasi dari sumber yang Anda kenal. Jika sebuah pesan menekan Anda untuk segera membayar, login, atau memberikan data, jangan gunakan tautan dari pesan itu. Buka aplikasi resmi, ketik alamat situs sendiri, atau hubungi organisasi terkait melalui kanal yang Anda cari secara terpisah.
Beberapa detik untuk memeriksa mungkin terasa merepotkan. Namun dibandingkan memulihkan akun, mengejar transaksi, atau menjelaskan pencurian identitas, kebiasaan kecil itu jauh lebih murah.
Sumber & bacaan lebih lanjut
- FTC: Scammers hide harmful links in QR codes to steal your information
- FBI: Unsolicited Packages Containing QR Codes Used to Initiate Fraud Schemes
- FTC: See a QR code parked somewhere? Don’t scan it…yet!
– Rio Yotto @rioyotto