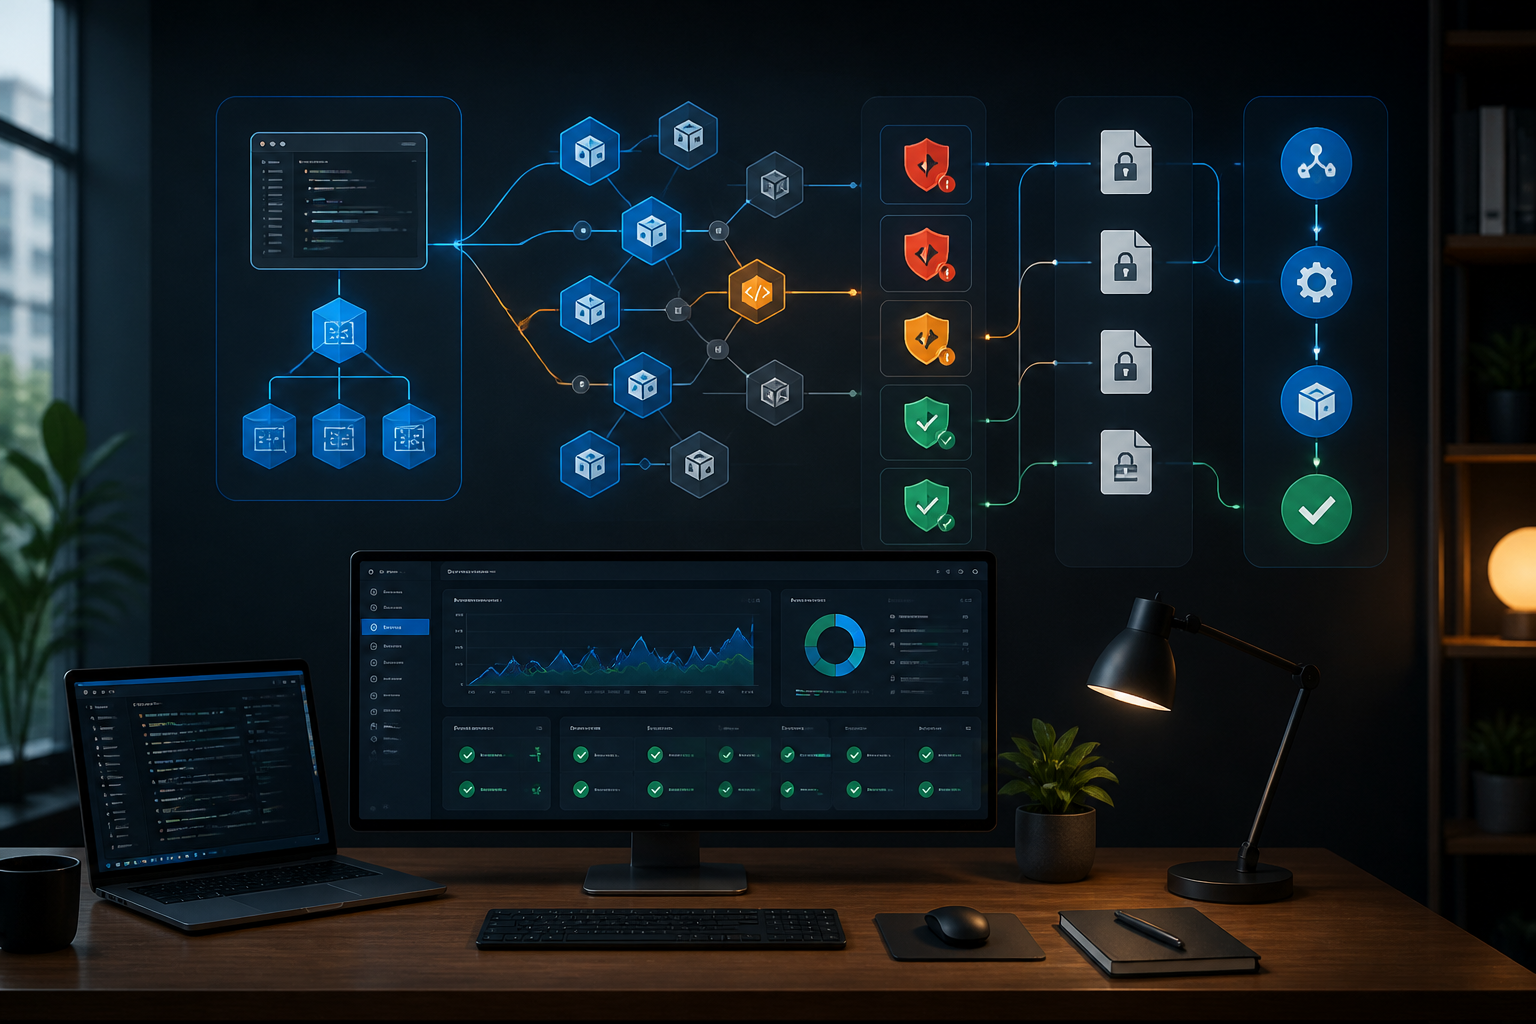
Banyak proyek software terlihat aman karena kode utamanya ditulis sendiri. Namun, sebagian besar aplikasi modern dibangun dari puluhan hingga ribuan komponen pihak ketiga: library, framework, plugin, image container, dan paket yang ikut ditarik secara tidak langsung. Satu komponen yang bermasalah dapat ikut membawa risiko ke seluruh aplikasi.
Masalahnya, dependensi sering baru diperhatikan ketika build gagal atau muncul pemberitahuan kerentanan. Padahal, memperbarui paket tanpa memahami apa yang berubah juga bisa menimbulkan masalah baru. Yang dibutuhkan bukan sekadar kebiasaan “selalu update”, melainkan cara kerja yang membuat perubahan dependensi terlihat, bisa diperiksa, dan dapat ditelusuri.
Mengapa dependensi perlu diperlakukan serius?
Bayangkan aplikasi sebagai sebuah rumah. Kode buatan tim Anda adalah struktur bangunannya, sedangkan dependensi adalah kabel, pipa, kunci, dan perangkat yang dibeli dari banyak pemasok. Rumah tetap menjadi tanggung jawab pemiliknya, meskipun sebagian komponennya dibuat oleh pihak lain.
Dependensi dapat menimbulkan beberapa jenis risiko:
- Kerentanan keamanan: paket memiliki celah yang dapat dimanfaatkan untuk membaca data, menjalankan kode, atau mengganggu layanan.
- Perubahan perilaku: versi baru mengubah fungsi, format konfigurasi, atau cara menangani error.
- Risiko rantai pasok: akun pengembang, repositori, atau proses distribusi paket dapat disusupi.
- Masalah lisensi: komponen memiliki ketentuan penggunaan yang tidak cocok dengan model distribusi produk.
- Ketergantungan tersembunyi: paket yang Anda pasang dapat membawa paket lain yang tidak pernah Anda pilih secara langsung.
Karena itu, daftar dependensi bukan hanya kebutuhan developer. Tim operasional, keamanan, pembelian software, dan pemilik bisnis juga perlu memahami komponen penting yang menopang aplikasi.
Kenali daftar isi software dengan SBOM
Software Bill of Materials atau SBOM adalah daftar komponen yang membentuk sebuah software. Konsepnya mirip daftar bahan pada produk makanan: bukan hanya merek produk akhirnya yang diketahui, tetapi juga bahan-bahan yang digunakan untuk membuatnya.
Menurut panduan CISA, SBOM yang baik perlu membantu penerima memahami komponen yang digunakan, termasuk dependensi transitive—yaitu dependensi yang dibawa oleh paket lain. Setiap versi atau rilis software juga idealnya memiliki SBOM yang sesuai, karena perubahan kecil pada paket dapat mengubah isi dan risiko produk. Panduan Minimum Elements for an SBOM dari CISA menjelaskan aspek tersebut secara lebih rinci.
Untuk proyek kecil, Anda tidak harus langsung membangun sistem inventaris yang rumit. Mulailah dengan memastikan file seperti package-lock.json, composer.lock, poetry.lock, atau lockfile lain disimpan di repositori. File ini membantu memastikan lingkungan pengembangan dan produksi menggunakan versi komponen yang sama.
Jangan hanya memeriksa paket yang Anda tambahkan
Kesalahan umum adalah hanya memeriksa dependensi langsung. Misalnya, tim menambahkan satu library PDF, lalu menganggap hanya library itu yang perlu diawasi. Padahal, library tersebut mungkin bergantung pada komponen lain yang membawa kerentanan atau memiliki lisensi berbeda.
Inilah alasan pemeriksaan perlu mencakup seluruh pohon dependensi. Namun, temuan keamanan tidak otomatis berarti aplikasi pasti dapat diserang. Sebuah paket mungkin terpasang tetapi tidak pernah digunakan pada jalur kode yang relevan. Sebaliknya, tingkat keparahan yang terlihat rendah dapat menjadi penting jika paket tersebut menangani data sensitif atau berjalan dengan hak akses tinggi.
Jadi, hasil pemindaian sebaiknya menjadi bahan triase, bukan tombol panik. Tanyakan:
- Apakah komponen tersebut benar-benar digunakan di lingkungan produksi?
- Apakah fungsi yang rentan dipanggil oleh aplikasi?
- Apakah tersedia versi perbaikan atau mitigasi?
- Apakah pembaruan akan mengubah API atau perilaku aplikasi?
- Apakah risiko lebih besar daripada kemungkinan gangguan akibat update?
Pasang pemeriksaan sebelum perubahan masuk
Waktu terbaik untuk menemukan masalah dependensi adalah sebelum perubahan digabungkan ke branch utama. Jika pemeriksaan baru dilakukan setelah rilis, tim sudah harus berhadapan dengan deployment, rollback, dan kemungkinan dampak ke pengguna.
Pada GitHub, fitur dependency review dapat menampilkan dependensi yang ditambah, dihapus, atau diperbarui dalam sebuah pull request, termasuk informasi kerentanan yang diketahui. GitHub juga menyediakan dependency review action untuk menjalankan pemeriksaan secara otomatis dan, bila dikonfigurasi sebagai pemeriksaan wajib, mencegah perubahan tertentu digabungkan. Dokumentasi GitHub tentang dependency review menjelaskan mekanisme ini.
Contoh workflow minimalnya dapat terlihat seperti berikut:
name: Dependency Review
on: [pull_request]

permissions:
  contents: read

jobs:
  dependency-review:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v6
      - uses: actions/dependency-review-action@v4
        with:
          fail-on-severity: high
Angka batas seperti high bukan aturan universal. Jika terlalu ketat, tim bisa mengalami banyak kegagalan build yang tidak relevan. Jika terlalu longgar, temuan penting dapat lolos. Mulailah dari kebijakan yang mudah dipahami, lalu sesuaikan berdasarkan jenis data, hak akses aplikasi, dan kemampuan tim merespons.
Update rutin, tetapi jangan membabi buta
Menunda semua update sampai “ada waktu” membuat jarak versi semakin jauh. Ketika akhirnya harus memperbarui banyak paket sekaligus, penyebab kerusakan menjadi sulit dilacak. Lebih sehat jika update kecil dilakukan secara berkala, dengan pengujian otomatis yang cukup.
Praktiknya bisa dibagi menjadi tiga jalur:
- Patch keamanan: diprioritaskan, terutama untuk komponen yang digunakan pada jalur publik atau menangani data penting.
- Minor update: dijadwalkan dan diuji untuk mendapatkan perbaikan tanpa perubahan besar pada API.
- Major update: diperlakukan sebagai pekerjaan terencana karena kemungkinan membutuhkan perubahan kode dan konfigurasi.
Hindari memperbarui seluruh ekosistem sekaligus tanpa alasan jelas. Satu pull request untuk satu kelompok perubahan yang berkaitan biasanya lebih mudah ditinjau dan dikembalikan jika terjadi masalah.
Apa artinya bagi kita?
Untuk pengguna biasa, prinsipnya tetap relevan. Aplikasi yang sering diperbarui dari sumber resmi umumnya lebih mudah dipantau dibanding software yang diunduh dari situs tidak jelas atau dimodifikasi pihak ketiga. Periksa siapa pengembangnya, dari mana aplikasi diperoleh, dan apakah pembaruan masih tersedia.
Untuk tim kecil atau developer independen, tidak perlu menunggu sampai punya departemen keamanan. Mulailah dari inventaris dependensi, lockfile, pemeriksaan otomatis pada pull request, dan jadwal review bulanan. Simpan catatan mengapa sebuah kerentanan diterima, diperbaiki, atau dianggap tidak relevan.
NIST menempatkan pengelolaan komponen, pelacakan asal-usul, dan praktik pengembangan aman sebagai bagian dari kerangka Secure Software Development Framework. Intinya sederhana: keamanan tidak seharusnya menjadi pemeriksaan terakhir sebelum rilis, tetapi kebiasaan yang ikut berjalan selama software dibuat dan dipelihara. NIST SP 800-218 SSDF dapat dijadikan referensi untuk membangun proses tersebut.
Software yang aman bukan software yang tidak pernah berubah. Software yang lebih aman adalah software yang perubahannya diketahui, diuji, dan dapat ditelusuri.
Sumber & bacaan lebih lanjut
- CISA — Minimum Elements for a Software Bill of Materials (SBOM)
- GitHub Docs — Dependency review
- GitHub Docs — Configuring the dependency review action
- NIST — Secure Software Development Framework (SSDF) Version 1.1
– Rio Yotto @rioyotto