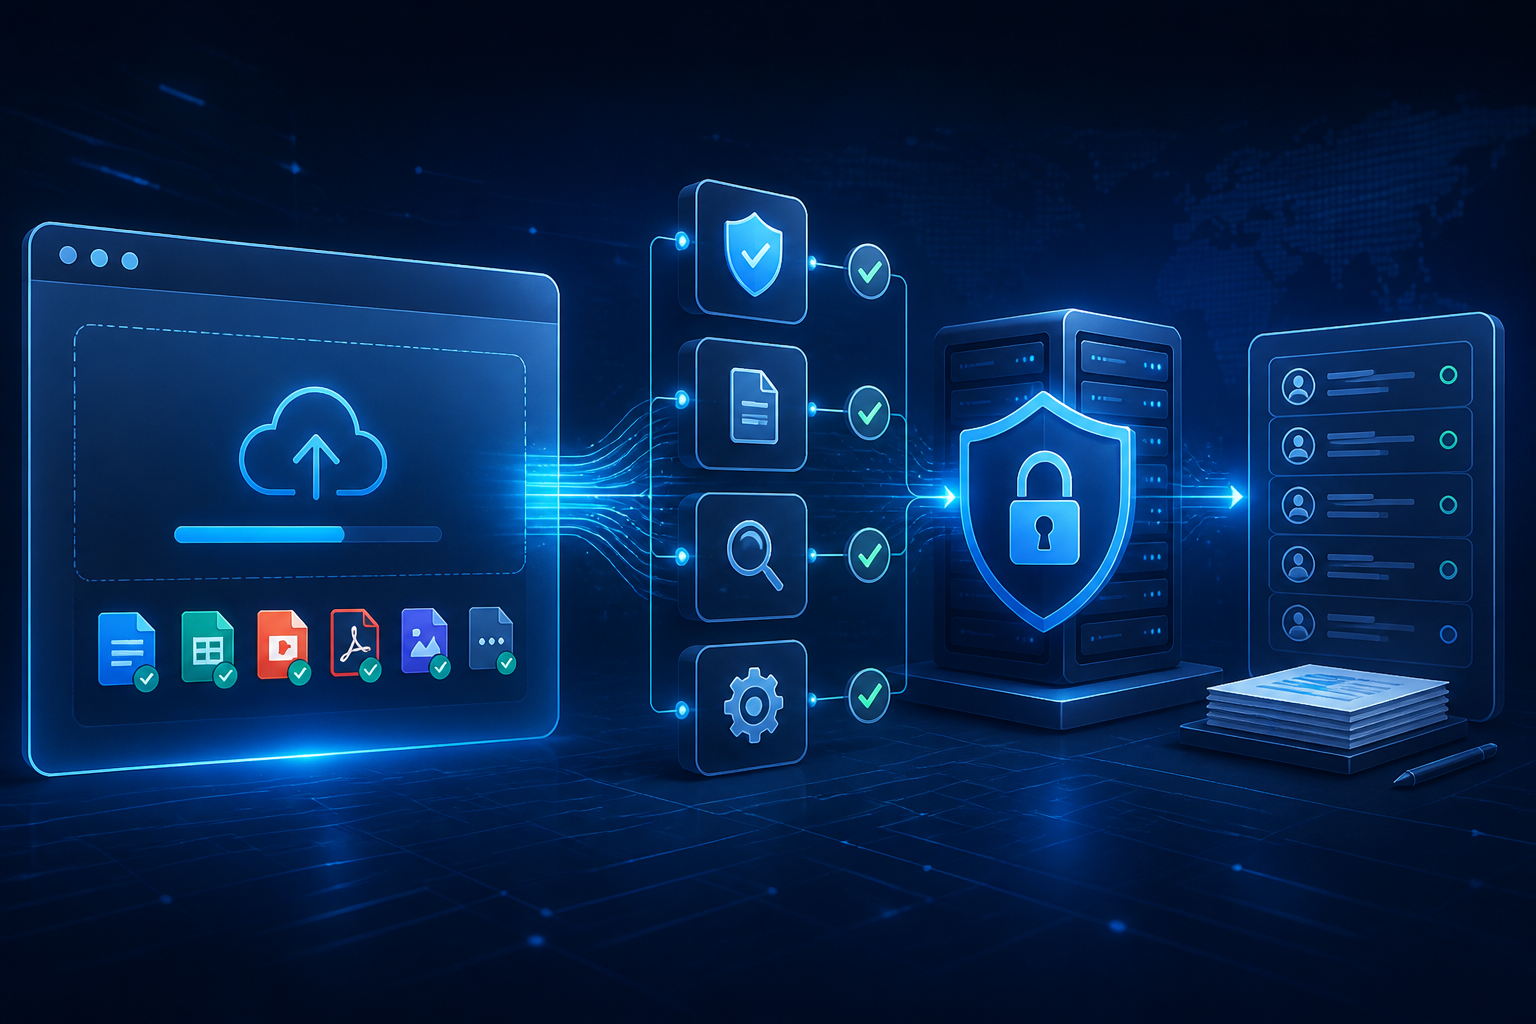
Fitur upload sering dianggap bagian kecil dari website: pengguna memilih file, menekan tombol, lalu server menyimpannya. Padahal, setiap file yang masuk adalah data dari luar yang belum bisa dipercaya. Jika prosesnya longgar, penyerang dapat mencoba mengunggah file yang menyamar sebagai gambar, memenuhi storage dengan file besar, menimpa file lama, atau mengeksploitasi library pemroses dokumen.
Karena itu, keamanan upload tidak cukup hanya dengan memeriksa nama file yang berakhiran .jpg atau .pdf. Prinsip yang lebih aman adalah defense in depth: beberapa lapisan pemeriksaan yang saling melengkapi. OWASP merekomendasikan pembatasan tipe file, validasi ukuran dan isi, penggantian nama file, pembatasan akses, serta penyimpanan di luar webroot jika memungkinkan. Panduan OWASP tentang file upload juga mengingatkan bahwa tidak ada satu pemeriksaan yang bisa menjadi solusi tunggal.
Mengapa ekstensi file tidak cukup?
Nama foto.jpg belum membuktikan bahwa isinya benar-benar gambar. Nama file dapat diubah oleh pengguna, sementara header Content-Type yang dikirim browser juga tidak boleh dianggap sebagai sumber kebenaran. Nilainya bisa dipalsukan.
Di PHP, tipe MIME sebaiknya diperiksa dari isi file sementara menggunakan Fileinfo, bukan hanya membaca $_FILES['file']['type']. Dokumentasi PHP secara eksplisit memberi contoh pemeriksaan MIME melalui finfo dan menyarankan agar nama asli file tidak langsung digunakan sebagai nama file di server.
7 lapisan pengaman yang perlu diterapkan
1. Batasi siapa yang boleh mengunggah
Endpoint upload sebaiknya tidak terbuka tanpa alasan. Tentukan apakah hanya pengguna yang sudah login, pelanggan dengan role tertentu, atau administrator yang boleh menggunakannya. Untuk form berbasis sesi, tambahkan perlindungan CSRF agar permintaan upload tidak bisa dipicu diam-diam dari situs lain.
Periksa juga otorisasi di sisi server. Menyembunyikan tombol upload dari pengguna biasa bukan pengamanan, karena endpoint masih bisa dipanggil langsung.
2. Gunakan allowlist, bukan daftar blokir
Allowlist berarti hanya tipe yang memang diperlukan yang diizinkan. Jika fitur hanya membutuhkan avatar, mungkin cukup jpg, png, dan webp. Jangan menerima semua ekstensi lalu mencoba memblokir beberapa tipe berbahaya.
Daftar blokir mudah dilewati melalui ekstensi ganda, variasi huruf besar-kecil, atau ekstensi alternatif yang dipetakan sebagai kode oleh konfigurasi server. Semakin sempit kebutuhan bisnis, semakin sempit pula daftar file yang diterima.
3. Periksa error dan ukuran sebelum memproses file
Jangan langsung memanggil library gambar atau memindahkan file sebelum memeriksa nilai $_FILES['file']['error']. Batasi ukuran di dua tempat: konfigurasi PHP seperti upload_max_filesize dan post_max_size, lalu validasi ulang di aplikasi.
Pembatasan ukuran bukan hanya soal menghemat disk. File yang sangat besar dapat menghabiskan memori atau waktu pemrosesan, terutama ketika server mencoba membuat thumbnail atau membaca dokumen.
4. Validasi isi file dari sisi server
Contoh sederhana berikut hanya menerima JPEG, PNG, dan PDF. Nilai MIME diperoleh dari isi file sementara, bukan dari input browser:
<?php
$upload = $_FILES['dokumen'] ?? null;

if (!$upload || $upload['error'] !== UPLOAD_ERR_OK) {
    throw new RuntimeException('Upload gagal.');
}

if ($upload['size'] > 2 * 1024 * 1024) {
    throw new RuntimeException('Ukuran file terlalu besar.');
}

$allowed = [
    'image/jpeg' => 'jpg',
    'image/png'  => 'png',
    'application/pdf' => 'pdf',
];

$finfo = new finfo(FILEINFO_MIME_TYPE);
$mime = $finfo->file($upload['tmp_name']);

if (!isset($allowed[$mime])) {
    throw new RuntimeException('Tipe file tidak diizinkan.');
}

$extension = $allowed[$mime];
$filename = bin2hex(random_bytes(16)) . '.' . $extension;
$destination = __DIR__ . '/../private-uploads/' . $filename;

if (!move_uploaded_file($upload['tmp_name'], $destination)) {
    throw new RuntimeException('File tidak dapat disimpan.');
}
?>
Contoh tersebut belum mencakup seluruh kebutuhan produksi, seperti validasi hak akses, pencatatan audit, pemindaian malware, dan pengaturan permission. Namun, ia menunjukkan pola penting: cek error, batasi ukuran, validasi MIME, buat nama baru, lalu gunakan move_uploaded_file(). Fungsi PHP tersebut memastikan sumber file berasal dari mekanisme upload HTTP POST sebelum memindahkannya.
5. Jangan memakai nama asli sebagai nama di server
Nama asli dapat mengandung karakter aneh, benturan nama, atau pola path yang tidak diharapkan. Nama seperti laporan-final.pdf boleh ditampilkan sebagai metadata kepada pengguna, tetapi nama fisik di server sebaiknya dibuat oleh aplikasi menggunakan nilai acak.
Dengan begitu, pengguna tidak bisa menebak lokasi file hanya dari namanya, dan file baru tidak sembarangan menimpa file lama. Tetap pastikan destination path dibangun oleh aplikasi, bukan dengan menggabungkan input nama file secara langsung.
6. Simpan file di lokasi yang tidak mengeksekusi kode
Lapisan yang sering dilupakan adalah lokasi penyimpanan. Jika memungkinkan, simpan file di luar webroot, lalu layani melalui endpoint yang memeriksa izin pengguna sebelum mengirimkan isi file. Untuk file yang memang harus publik, konfigurasi server perlu memastikan tipe yang diunggah tidak dapat dieksekusi sebagai script.
Ini penting terutama pada website PHP. File dengan ekstensi yang salah konfigurasi dapat diperlakukan sebagai kode, bukan sekadar data. Menyimpan upload di folder terpisah dan menggunakan nama acak mengurangi dampak jika validasi lain gagal.
7. Perlakukan gambar dan dokumen sebagai konten yang perlu diproses hati-hati
Gambar yang lolos pemeriksaan MIME belum otomatis bebas risiko. Jika aplikasi membuat thumbnail, gunakan library yang diperbarui dan batasi sumber daya pemrosesannya. Untuk gambar, pendekatan yang lebih defensif adalah membaca lalu menyimpan ulang ke format yang diizinkan. OWASP juga menyarankan antivirus atau sandbox jika tersedia, terutama untuk dokumen yang akan dibagikan kepada banyak orang.
Bagaimana dengan WordPress?
Di WordPress, plugin atau theme sebaiknya tidak membuat logika pemindahan file sendiri jika fungsi inti sudah tersedia. Fungsi wp_handle_upload() menangani upload dan memanfaatkan pemeriksaan tipe serta lokasi direktori upload. Dokumentasi WordPress menjelaskan bahwa alur ini juga berkaitan dengan pemeriksaan ukuran, tipe, dan apakah file benar-benar berasal dari proses upload.
Namun, penggunaan fungsi inti bukan alasan untuk mengizinkan semua jenis file. Tetap batasi kemampuan upload berdasarkan role, periksa nonce dan capability pada endpoint custom, serta tinjau filter seperti wp_handle_upload_prefilter bila plugin membutuhkan aturan tambahan. Hindari mematikan pemeriksaan tipe hanya agar format tertentu “bisa masuk” tanpa memahami risikonya.
Yang bisa dilakukan sekarang
- Inventarisasi semua form dan endpoint yang menerima file, termasuk upload dari plugin WordPress.
- Catat tipe file yang benar-benar diperlukan, lalu ubah menjadi allowlist.
- Tambahkan batas ukuran yang realistis dan tampilkan pesan error yang tidak membocorkan detail server.
- Ganti nama file dengan identifier acak dan simpan nama asli hanya sebagai metadata.
- Pastikan direktori upload tidak menjadi tempat eksekusi script.
- Uji file dengan ekstensi ganda, MIME palsu, ukuran berlebihan, dan nama yang tidak biasa di staging.
- Simpan log upload: siapa pengunggahnya, kapan, tipe file, ukuran, dan hasil pemeriksaan.
Intinya: upload file adalah jalur masuk data, bukan sekadar fitur antarmuka. Keamanan yang baik dimulai dari kebutuhan paling sempit, memvalidasi isi di server, menyimpan file dengan aman, dan menyiapkan cara untuk mendeteksi serta menangani masalah ketika terjadi.
Sumber & bacaan lebih lanjut
- OWASP File Upload Cheat Sheet
- PHP Manual: Handling file uploads
- PHP Manual: move_uploaded_file
- WordPress Developer Reference: wp_handle_upload
- WordPress Developer Reference: _wp_handle_upload
– Rio Yotto @rioyotto