RIOYOTTOKNOWLEDGE · BUILD WITH RIO
PerjalananArtikelSearchBuild With RioJalur BelajarBundleStoreAffiliateMasukMulai BelajarIDEN
RYRioYotto.comBelajar · Berkarya · Kolaborasi
Jelajahi
⌘Build With RioCourse, kelas dan mentoring praktis→ ↗PerjalananPerjalanan teknologi Rio ✎ArtikelKnowledge Hub ◎Jalur BelajarBelajar lebih terarah ▣StoreProduk & layanan digital ◇BundlePaket belajar pilihan ∞AffiliateBerkembang bersama ⌕SearchCari di RioYotto.com
MasukMulai Belajar
IDEN
RIOYOTTO KNOWLEDGE HUB

Artikel, Insight & Catatan Rio

Tulisan lintas topik tentang teknologi, AI, web, keamanan, otomasi, olahraga, musik, dan hal-hal yang menarik untuk dipahami lebih dalam.

SemuaAI & Teknologi 39Aplikasi 18Automation & n8n 26Bisnis Teknologi 21Cloud & Infrastruktur 18Edukasi Anak 8Edukasi IT untuk Anak 8Gadget & Internet 17IT untuk Ibu Rumah Tangga 17IT untuk Pemula 29IT untuk yang Gaptek 26Keamanan Siber untuk Semua 26Literasi Digital 33Produktivitas Digital 24Sepak Bola Indonesia 0Software 19Tips AI 44Tips IT 22Web Hosting 19Web Security 26Website Performance 20Teknologi 2AI & Productivity 1Web Development 48Automation 0Security 0Olahraga 0Musik 0Perspektif 0
CSRF di PHP dan WordPress: Ketika Browser Menjalankan Aksi Tanpa Anda Sadari
Web Security5 menit baca365 views

CSRF di PHP dan WordPress: Ketika Browser Menjalankan Aksi Tanpa Anda Sadari

CSRF memungkinkan situs lain memancing browser pengguna yang sedang login untuk mengirim permintaan ke website tepercaya. Kenali cara kerjanya dan pasang perlindungan yang tepat di PHP maupun WordPress.

Baca selengkapnya →
CSP untuk Website: Membuat Browser Ikut Menjaga Halaman dari XSS
Web Security5 menit baca514 views

CSP untuk Website: Membuat Browser Ikut Menjaga Halaman dari XSS

Content Security Policy atau CSP bisa menjadi lapisan pertahanan tambahan ketika website memuat banyak JavaScript, layanan pihak ketiga, dan konten dinamis. Berikut cara memahami, menguji, dan menerapkannya tanpa membua…

Baca selengkapnya →
Cookie Login Bukan Sekadar Centang HTTPS: Cara Mengamankan Session di PHP dan WordPress
Web Security5 menit baca592 views

Cookie Login Bukan Sekadar Centang HTTPS: Cara Mengamankan Session di PHP dan WordPress

Banyak website sudah memakai HTTPS, tetapi session login masih bisa lemah karena cookie terlalu longgar, ID session tidak diganti setelah login, atau logout hanya menghapus tampilan di browser. Berikut cara memperkuat s…

Baca selengkapnya →
Redirect URL Bukan Sekadar Fitur: Cara Mencegah Website Dipakai Mengantar Korban ke Phishing
Web Security5 menit baca380 views

Redirect URL Bukan Sekadar Fitur: Cara Mencegah Website Dipakai Mengantar Korban ke Phishing

Fitur redirect setelah login, logout, atau pembayaran terlihat sederhana, tetapi bisa menjadi pintu masuk phishing jika URL tujuan diterima mentah dari pengguna. Berikut cara mengenali risikonya dan membuat redirect leb…

Baca selengkapnya →
API Key Bocor Bukan Cuma Masalah Developer: Cara Menutup Jalur Rahasia di PHP dan WordPress
Web Security6 menit baca376 views

API Key Bocor Bukan Cuma Masalah Developer: Cara Menutup Jalur Rahasia di PHP dan WordPress

Satu API key yang tertinggal di repository, log, atau file backup bisa memberi akses lebih besar daripada yang kita sadari. Berikut cara menemukan, menyimpan, membatasi, dan merespons kebocoran rahasia di aplikasi PHP d…

Baca selengkapnya →
Hak Admin Terlalu Luas? Cara Membatasi Akses Website Sebelum Insiden Menyebar
Web Security5 menit baca339 views

Hak Admin Terlalu Luas? Cara Membatasi Akses Website Sebelum Insiden Menyebar

Banyak website tidak jebol karena satu celah besar, melainkan karena terlalu banyak akun memiliki akses yang seharusnya tidak mereka perlukan. Dengan membatasi hak admin, memisahkan akun, dan memeriksa izin secara berka…

Baca selengkapnya →
Fitur Upload File Bukan Sekadar Tombol: Cara Membuatnya Lebih Aman di PHP dan WordPress
Web Security6 menit baca230 views

Fitur Upload File Bukan Sekadar Tombol: Cara Membuatnya Lebih Aman di PHP dan WordPress

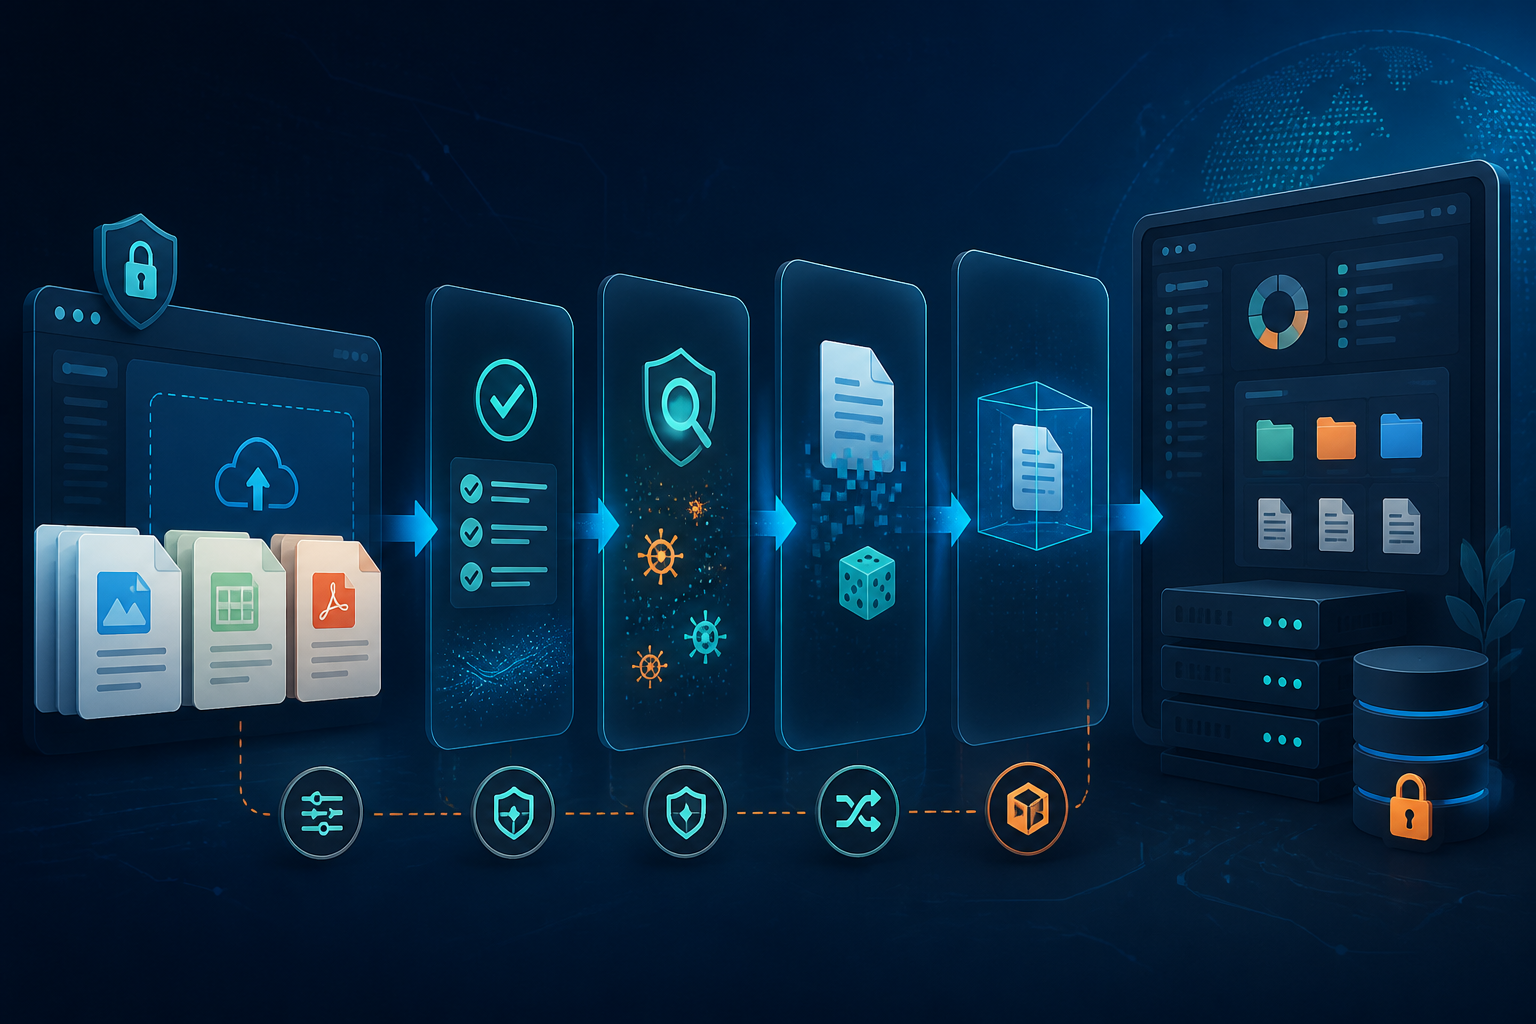
Fitur upload foto, dokumen, atau avatar sering dianggap sederhana, padahal bisa menjadi jalan masuk file berbahaya ke server. Pelajari cara membatasi tipe file, memeriksa isinya, mengganti nama file, dan menyimpannya ta…

Baca selengkapnya →
CSP untuk Website: Lapisan Pertahanan Tambahan agar XSS Tidak Mudah Beraksi
Web Security5 menit baca397 views

CSP untuk Website: Lapisan Pertahanan Tambahan agar XSS Tidak Mudah Beraksi

Content Security Policy membantu browser menolak script yang tidak seharusnya berjalan di halaman website. Berikut cara memahami, menguji, dan menerapkannya tanpa langsung membuat fitur situs berantakan.

Baca selengkapnya →
Webhook Bukan Pintu Masuk Bebas: Cara Mengamankan Endpoint dari Request Palsu
Web Security6 menit baca394 views

Webhook Bukan Pintu Masuk Bebas: Cara Mengamankan Endpoint dari Request Palsu

Webhook memudahkan dua layanan saling memberi kabar, tetapi endpoint yang terbuka tanpa verifikasi bisa menjadi jalur masuk bagi data palsu dan perintah berbahaya. Berikut pola praktis untuk mengamankan webhook di aplik…

Baca selengkapnya →
‹ Sebelumnya
1 2 3
Berikutnya ›
Halaman 2 / 3
RIOYOTTOBUILD WITH RIO

Belajar teknologi dengan pendekatan praktis, relevan, dan berbasis project nyata.

ExplorePerjalananJejak KaryaBuild With RioKontakLearning PathsBundlesAffiliate
Build With RioCourse DigitalLive Class & Mentoringrioyotto@gmail.com
© 2026 Rio Yotto. All rights reserved.
RY
Rio AIAsisten digital RioYotto.com
Halo 👋 Saya Rio AI. Saya bisa bantu kamu mengenal Rio, menemukan artikel, course, produk, atau membicarakan peluang kerja sama.
Percakapan dapat disimpan untuk meningkatkan layanan. Jangan kirim password, OTP, atau data sangat sensitif.